
DORA voor financiële dienstverleners: grip op digitale weerbaarheid
Een verzekeraar vraagt om bewijsstukken. Een klant wil weten hoe zijn gegevens zijn beschermd. Of een belangrijke applicatie valt uit en medewerkers kunnen niet verder. Op zulke momenten wil je weten wat je hebt geregeld, wie handelt en waarop je kunt vertrouwen.

Dat zijn ook de vragen achter DORA. Sinds 17 januari 2025 stelt deze Europese verordening eisen aan de digitale weerbaarheid van financiële organisaties die binnen de reikwijdte vallen. Het gaat onder meer om ICT-risicobeheer, incidentafhandeling, weerbaarheidstesten en afspraken met ICT-leveranciers.
Bij Missing Piece verbinden we die onderwerpen met de dagelijkse bedrijfsvoering. Welke processen moeten beschikbaar blijven? Waar zitten afhankelijkheden? En kun je laten zien hoe je risico’s beheerst?
Wat is DORA?
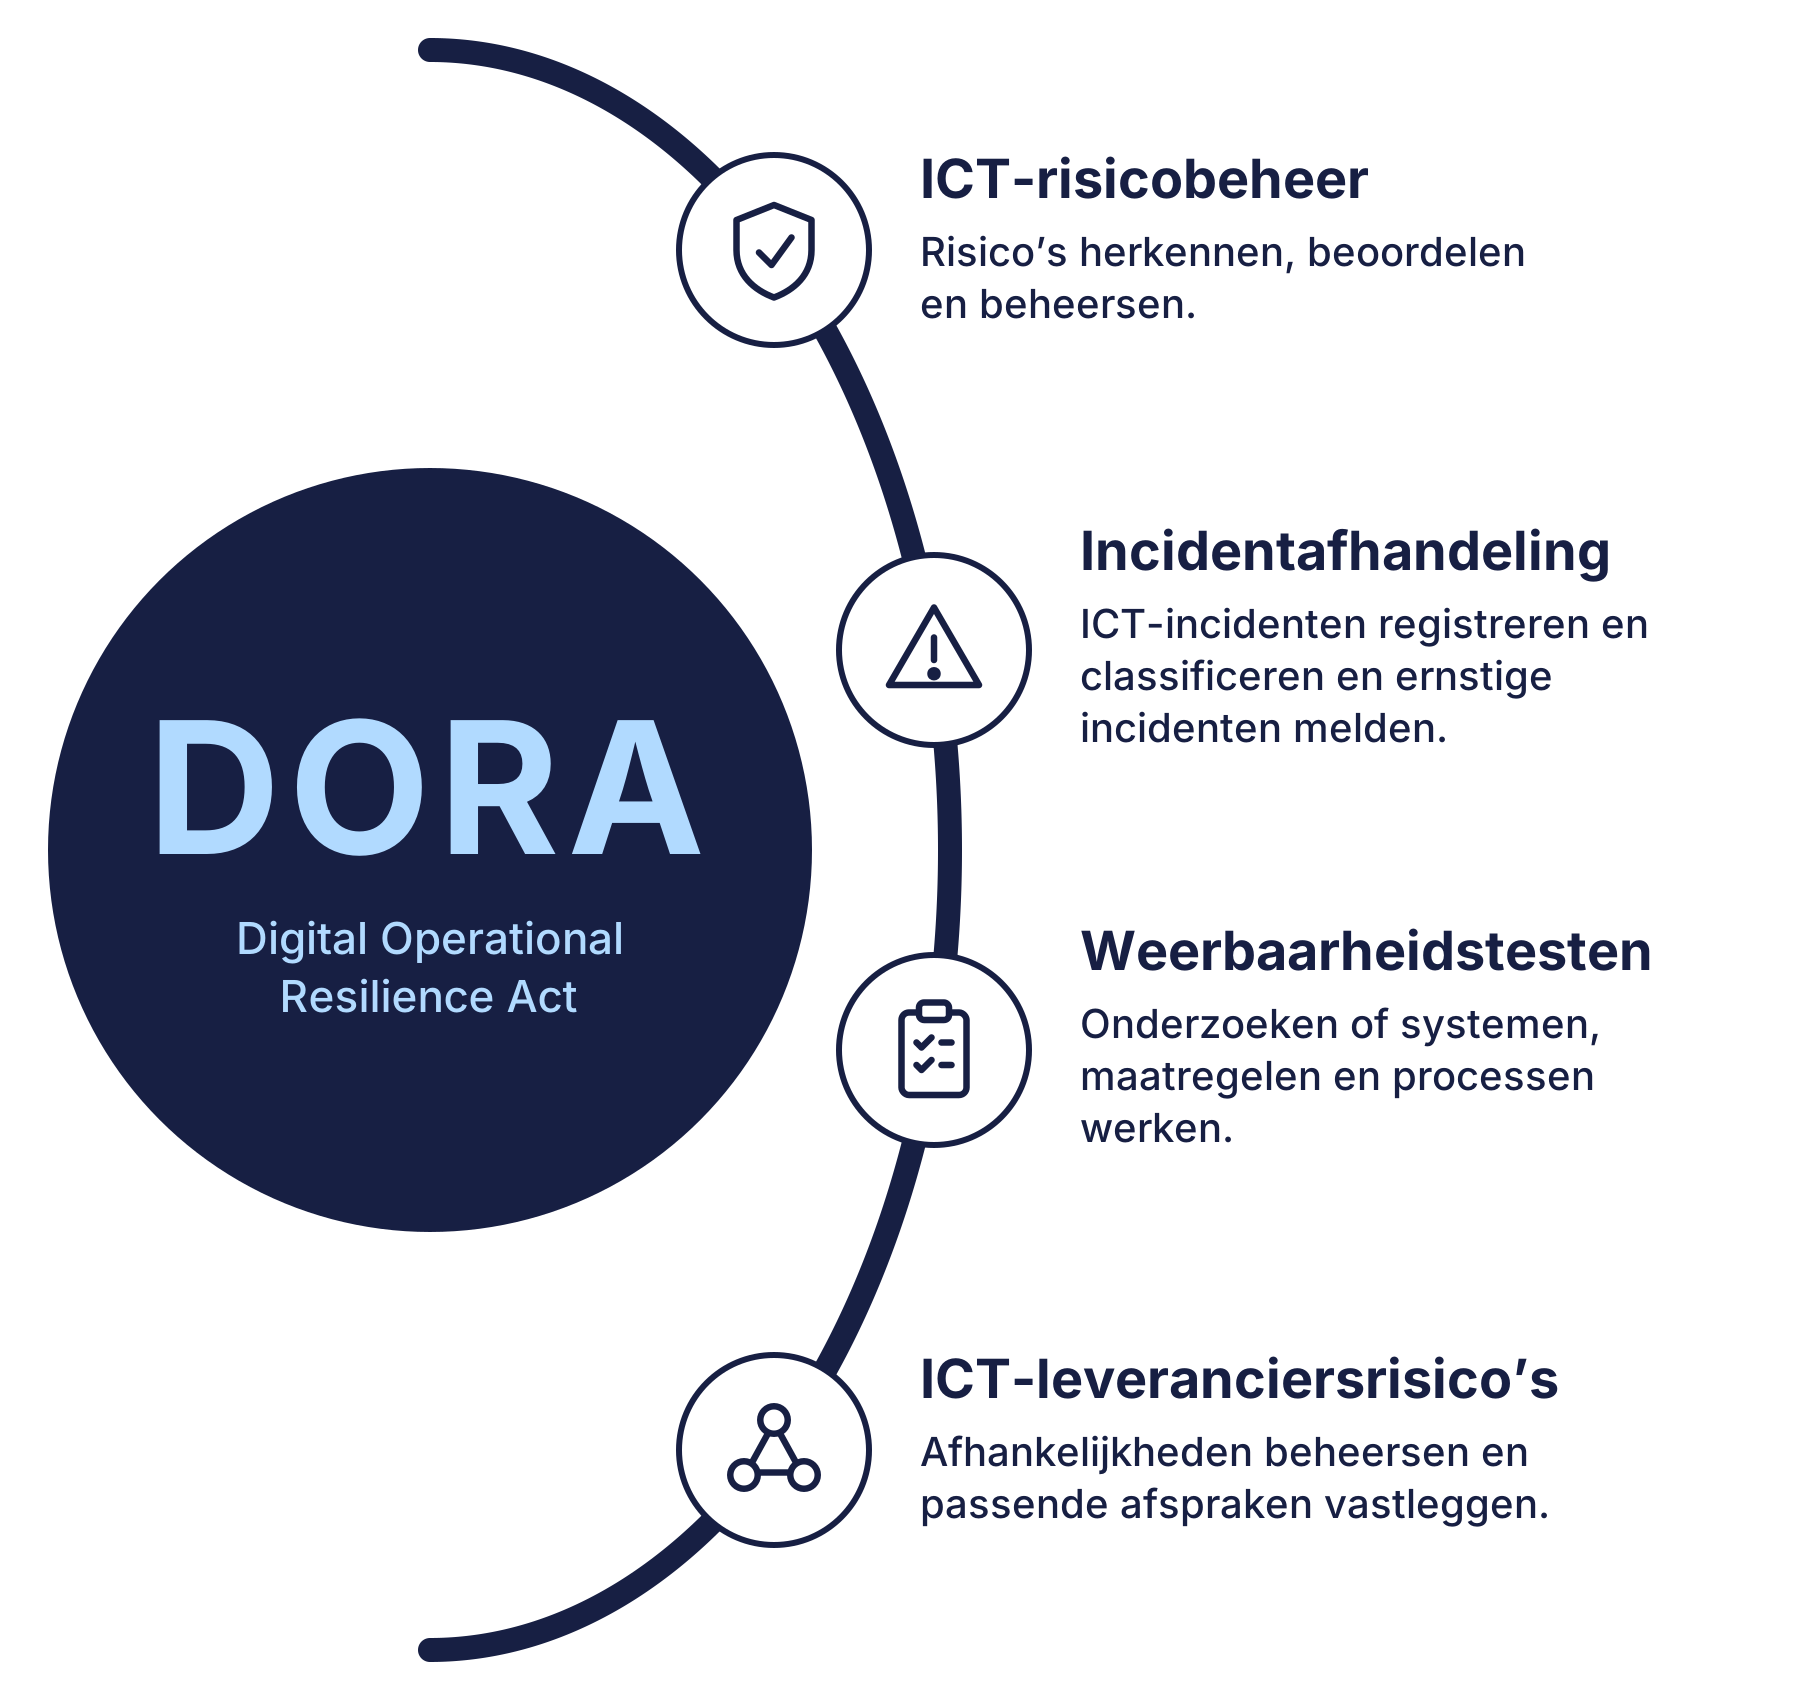
DORA staat voor Digital Operational Resilience Act. De verordening moet de digitale operationele weerbaarheid van de financiële sector versterken.
De belangrijkste onderwerpen:
ICT-risicobeheer: risico's herkennen, beoordelen en beheersen.
Incidentafhandeling: ICT-incidenten registreren en classificeren en ernstige incidenten melden.
Weerbaarheidstesten: onderzoeken of systemen, maatregelen en processen werken.
ICT-leveranciersrisico's: afhankelijkheden beheersen en passende afspraken vastleggen.
Daarnaast biedt DORA een kader voor vrijwillige informatie-uitwisseling over cyberdreigingen en Europees toezicht op aangewezen kritieke ICT-dienstverleners.
Deze onderwerpen hangen samen. Een back-up kan helpen bij herstel. Maar je moet ook weten wie het herstel uitvoert, welke systemen prioriteit hebben en wanneer medewerkers weer kunnen werken.
Meer achtergrond vind je in de toelichting van De Nederlandsche Bank over DORA.
Voor wie geldt DORA?
DORA geldt voor veel soorten financiële organisaties, waaronder banken, verzekeraars, betaalinstellingen en beleggingsondernemingen. De reikwijdte en uitzonderingen verschillen per type organisatie. Niet iedere onderneming in de financiële sector valt er automatisch onder.
Vallen verzekeringsbemiddelaars onder DORA?
Voor verzekeringstussenpersonen, herverzekeringstussenpersonen en nevenverzekeringstussenpersonen gelden specifieke omvangscriteria. Volgens de AFM vallen deze instellingen onder DORA wanneer zij een vergunning hebben voor verzekeringsbemiddeling en:
250 of meer fte hebben; of
minder dan 250 fte hebben, maar zowel meer dan €50 miljoen omzet als meer dan €43 miljoen balanstotaal.
Bij ondernemingen binnen een groep vraagt de berekening extra aandacht. Het karakter van de groep, deelnemingspercentages en zeggenschap kunnen bepalen welke cijfers moeten worden meegenomen. Ook de aard en omvang van de verzekeringsactiviteiten kunnen relevant zijn. Laat daarom vaststellen welke ondernemingen en activiteiten bij de beoordeling horen. De AFM geeft hierover nadere uitleg in DORA-update 7, gepubliceerd in augustus 2026.
Ook buiten de directe reikwijdte kun je met DORA te maken krijgen. Financiële organisaties moeten afspraken maken over de ICT-diensten die zij afnemen. Daardoor kunnen leveranciers via hun klanten aanvullende contractuele eisen krijgen.

Wat moet je met je IT-partners afspreken?
DORA vraagt organisaties binnen de reikwijdte om een informatieregister bij te houden van hun contractuele afspraken met derde aanbieders van ICT-diensten. Ook stelt DORA eisen aan ICT-contracten. Voor diensten die kritieke of belangrijke functies ondersteunen, gelden aanvullende bepalingen, bijvoorbeeld rond auditrechten, continuïteit en exitstrategieën.
Bespreek daarom met je IT-partner:
Welke diensten en onderliggende leveranciers jouw processen ondersteunen.
Waar gegevens worden verwerkt en opgeslagen.
Welke prestaties en rapportages zijn afgesproken.
Wie handelt bij incidenten en welke informatie wordt gedeeld.
Hoe herstel en continuïteit worden georganiseerd.
Hoe gegevensoverdracht bij beëindiging van de dienstverlening is geregeld.
Uitbesteding neemt de verantwoordelijkheid van de financiële organisatie voor haar eigen verplichtingen niet weg.
Je hebt voldoende inzicht nodig om de dienstverlening en bijbehorende risico’s te beoordelen. Lees ook de uitleg van de AFM over ICT-leveranciersrisico's en contractuele afspraken.

DORA in de praktijk: zo maak je weerbaarheid aantoonbaar
Van afspraken naar aantoonbare beheersing
Een overeenkomst beschrijft wat partijen van elkaar verwachten. Rapportages en testresultaten helpen om te beoordelen hoe die afspraken worden uitgevoerd. Denk aan hersteltests, controles op gebruikersrechten, patch- en kwetsbaarhedenbeheer, incidentevaluaties en de opvolging van verbeterpunten.
Ook certificeringen en assurancerapportages kunnen bijdragen aan je beoordeling. Controleer daarbij welke dienstverlening is onderzocht, op welke periode de informatie betrekking heeft en welke bevindingen zijn opgenomen. Leg vast wie deze informatie aanlevert en wanneer actualisering nodig is. Zo voorkom je dat je pas bij een audit of klantvraag ontdekt dat belangrijke onderbouwing ontbreekt.
Weet wie handelt wanneer IT uitvalt
Stel dat medewerkers op maandagochtend niet bij de polisadministratie kunnen. Klanten wachten op antwoord en de oorzaak is nog onbekend. Dan moet duidelijk zijn wie de situatie coördineert, welke leverancier handelt en wie medewerkers en klanten informeert. Ook moet iemand beoordelen of een melding bij de toezichthouder nodig is.
DORA vraagt om registratie en classificatie van ICT-incidenten. De meldplicht betreft ernstige ICT-incidenten volgens de toepasselijke criteria en termijnen. Niet iedere storing hoeft dus te worden gemeld. Spreek vooraf af hoe leveranciers informatie aanleveren over getroffen diensten, gevolgen en herstelstatus. Neem ook bereikbaarheid en vervanging op in de afspraken.
Test of herstel daadwerkelijk werkt
Kunnen gegevens worden teruggezet? Functioneert de applicatie daarna? Kunnen medewerkers hun werk hervatten? Een oefening maakt zichtbaar of het herstelplan uitvoerbaar is. Test ook de samenwerking: wie geeft toestemming voor een herstelactie en wie houdt betrokkenen op de hoogte?
DORA kent eisen voor weerbaarheidstesten en het opvolgen van bevindingen. De precieze aanpak hangt af van de toepasselijke regels. Geavanceerde dreigingsgestuurde penetratietesten, oftewel TLPT, gelden voor aangewezen instellingen. Leg resultaten vast, wijs verbeteracties toe en controleer de opvolging.

Zes vragen voor je volgende overleg
-
1. Weten we welke verplichtingen en contractuele eisen voor ons relevant zijn?
-
2. Hebben we zicht op onze belangrijkste processen systemen en leveranciers?
-
3. Sluiten herstelafspraken aan op de gevolgen van uitval?
-
4. Is duidelijk wie bij een incident beslist, handelt en communiceert?
-
5. Testen we of maatregelen en afspraken werken?
-
6. hebben we actuele informatie om onze aanpak te onderbouwen?
Kun je deze vragen voldoende beantwoorden?
Met de DORA-check van Missing Piece brengen we in beeld wat je hebt geregeld, welke informatie ontbreekt en welke verbeteringen prioriteit verdienen. Als ICT-partner van financiële organisaties en volmachtbedrijven kennen we deze vragen ook vanuit onze eigen dienstverlening. Die ervaring verbinden we met jouw bedrijfsprocessen, IT-omgeving en leveranciersafspraken.
Doe de DORA-check en ontdek wat deze voor jouw organisatie oplevert.
Of neem contact op met onze Data & Compliance Officer Winansa Blyer
